
Вайб-кодинг без утечек и взломов: 5 правил безопасности для начинающих
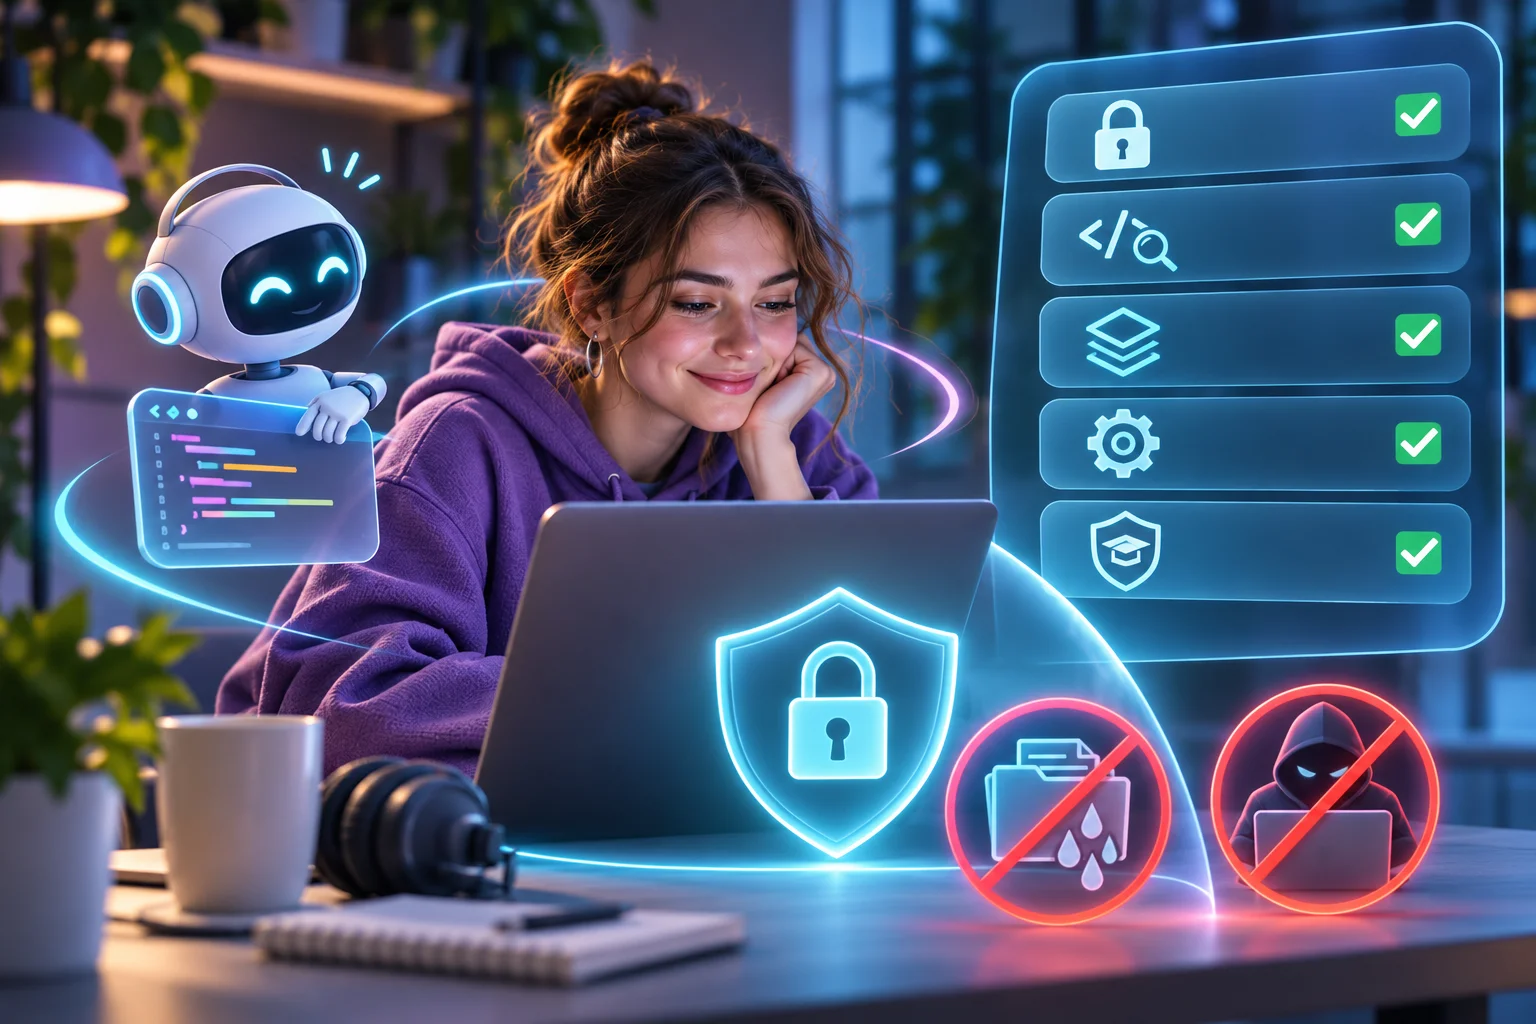
Vibe coding (вайбкодинг) — разработка программ с помощью ИИ на естественном языке — стала новой нормой в технологической отрасли и помогает создавать продукты быстрее, но также может и резко увеличить число уязвимостей.
Согласно данным компании по кибербезопасности Apiiro, использование вайбкодинга повышает продуктивность инженеров в четыре раза, но одновременно увеличивает количество проблем безопасности в десять раз. Чтобы снизить риски, разработчикам следует подробно формулировать задачи, хранить пароли и ключи отдельно, защищать данные приложений, ограничивать частоту запросов и тщательно проверять созданный ИИ код.
1. Задайте ИИ четкие инструкции
К ИИ-модели стоит относиться как к не слишком внимательному исполнителю: она может быстро выполнить задачу технически, но пропустить меры безопасности или не перепроверить результат. Нельзя предполагать, что модель сама сохранит конфиденциальность, применит лучшие практики кибербезопасности или найдет потенциальные уязвимости в написанном коде.
Задайте правила безопасности до генерации кода. Просьба «сделай личный кабинет» не объясняет, кто может читать его содержимое. Вместо общего «сделай безопасно» задайте проверяемые требования, например: «пользователь видит только свои диалоги».
Проверяйте права на сервере при каждом обращении к данным. Секретный API-ключ используйте только на сервере. Предусмотрите ограничения запросов и расхода токенов. Для каждого требования предложите тест. Так, безопасность превращается из пожелания в конкретные условия.
Чтобы не повторять одни и те же указания, полезно создать постоянный файл с правилами в формате Markdown (.md) либо добавить их в раздел «Knowledge» агента Lovable или «Memory» в Replit. Модель будет учитывать эти инструкции при каждой новой задаче. При выборе инструмента для вайбкодинга также полезно отдавать предпочтение сервисам с журналами аудита. Они позволяют легче отслеживать все изменения в проекте.
2. Защитите ключи, пароли и данные приложения
API-ключи и пароли не следует вводить непосредственно в чат с ИИ или оставлять в исходном коде. Если код позднее опубликовать на GitHub, такая информация может стать доступна посторонним. Кроме того, ограничение доступа ИИ-инструмента к чувствительным данным помогает снизить риск атак через внедрение инструкций в запросы.
Для этого лучше использовать специализированный менеджер паролей и встроенные разделы для переменных окружения или секретов в Replit, Lovable и Vercel. Для новичков это самый простой и надежный способ.
Если подходящей функции в выбранном инструменте нет, данные можно хранить в серверном файле переменных окружения .env. Следует добавить его в файл .gitignore, следить, чтобы он не стал публичным и никогда не отображался во внешнем интерфейсе приложения или сайта. Для проверки можно использовать TruffleHug. Этот инструмент ищет в коде случайно раскрытые секреты.
3. Ограничьте запросы к базе и доступ к чужим записям
Приложения, работающие с большими объемами данных, обычно используют SQL — язык для структурированных запросов. Например, Spotify применяет его для оптимизации передачи данных пользователям. Уязвимая SQL-база может стать целью SQL-инъекции, позволяющей злоумышленникам удалить или подменить данные.
ИИ следует поручить параметризовать запросы, проверять входные данные, использовать Server Actions для критических операций, а также включить защиту на уровне строк (RLS) и создать соответствующие политики, где это применимо. Такие меры затрудняют эксплуатацию уязвимостей и защищают данные приложения.
Также важно следить за тем, чтобы ИИ использовал последние версии существующих библиотек. Модели иногда придумывают несуществующие пакеты или по ошибке подключают вредоносные.
4. Ограничьте запросы и расходы на API
Rate limiting — ограничение частоты запросов — помогает защитить приложение, в том числе от DDoS-атак. Он ограничивает количество действий, которые может выполнить пользователь или бот. Ограничение попыток ввода пароля защищает от подбора паролей и атак с использованием украденных учетных данных.
Подходящие параметры зависят от назначения приложения. Например, для бесплатного чат-бота поддержки ограничение ежедневного количества токенов для каждого пользователя может защитить бюджет. По возможности ограничения следует сначала применять по идентификатору учетной записи, а затем по IP-адресу. Так злоумышленникам будет сложнее обходить защиту с помощью VPN. Дополнительную защиту обеспечивают процессы подтверждения по электронной почте или телефону, а также CAPTCHA.
5. Требуйте тесты, а не заверения модели
Готовый код необходимо проверять и тестировать. Если привлечь профессионального инженера невозможно, можно попросить саму ИИ-модель проверить проект на потенциальные уязвимости, включая риски из OWASP Top 10. Дополнительный аудит другой ИИ-моделию способен выявить проблемы, которые первая модель пропустила.
Для оценки проектов существуют инструменты Claude Code Security, Codex Security, Stackhawk’s Wingman, CheckVibe, SafeToShip и Vibe App Scanner. Однако поиск и устранение ошибок не заканчиваются после запуска приложения: его необходимо продолжать отслеживать, чтобы вовремя выявлять и устранять возникающие проблемы.
Вайбкодинг ускоряет разработку, но не отменяет проверку безопасности. Поэтому перед запуском убедитесь, что ключи скрыты, доступ к данным разграничен, а расходы ограничены. И помните, работающий интерфейс — еще не готовое к публикации приложение.
Комментарии к статье
Я бы еще добавил обязательную проверку зависимостей. Нейросети иногда предлагают такие библиотеки, что потом приходится разбираться, откуда они вообще взялись
Один раз чуть не залил API-ключ в публичный репозиторий, хорошо хоть заметил до коммита. Теперь перед каждым пушем проверяю все по два раза. С ИИ расслабиться вообще легко, особенно когда он за пять минут выдает готовый проект))